Aggiornato al 14 ottobre 2026
Alla reception è una scena normalissima. L’ospite consegna il documento. L’operatore legge i dati, li inserisce nel gestionale o utilizza uno scanner che li acquisisce automaticamente.
In alcune strutture viene fatta una fotocopia. In altre viene salvata una scansione. Nelle realtà più piccole può perfino capitare che venga scattata una fotografia con lo smartphone o che il cliente invii il documento tramite WhatsApp prima dell’arrivo.
La domanda sembra semplice:
una volta effettuato il check-in, la struttura può conservare quella copia?
Per gli adempimenti di pubblica sicurezza la risposta, oggi, è molto chiara:
no, la copia del documento non deve diventare un archivio permanente della struttura.
Il documento serve per identificare l’ospite e acquisire i dati necessari alla comunicazione prevista dalla legge. Se per compiere questa operazione viene temporaneamente acquisita una copia digitale o cartacea, una volta trasmessi correttamente i dati e ottenuta la ricevuta di Alloggiati Web, quella copia deve essere cancellata o distrutta. È proprio il Garante per la protezione dei dati personali ad averlo chiarito espressamente con una nota del 29 aprile 2026 rivolta alle associazioni delle strutture ricettive.
Identificare l’ospite è obbligatorio
Partiamo da ciò che invece la struttura deve fare.
L’articolo 109 del Testo Unico delle Leggi di Pubblica Sicurezza prevede che le strutture ricettive possano dare alloggio soltanto a persone munite di un documento idoneo ad attestarne l’identità e che le generalità degli ospiti siano comunicate all’autorità di pubblica sicurezza.
La stessa indicazione è riportata nelle FAQ ufficiali del portale Alloggiati Web della Polizia di Stato.
La struttura deve quindi:
- identificare correttamente l’ospite;
- acquisire i dati necessari;
- trasmetterli attraverso Alloggiati Web secondo le modalità previste.
La base giuridica di questo trattamento non è il consenso dell’ospite: è l’adempimento di un obbligo legale, come previsto dall’articolo 6, paragrafo 1, lettera c) del GDPR.
Ma identificare una persona e conservarne indefinitamente il documento sono due operazioni completamente diverse.
Il documento serve per acquisire i dati, non per costruire un archivio
La distinzione è il cuore del problema. La normativa impone alla struttura di comunicare determinati dati. Non impone invece di conservare una fotografia, una scansione o una fotocopia del documento dell’ospite. Il Garante lo dice espressamente nella nota del 29 aprile 2026: l’obbligo previsto dall’articolo 109 TULPS riguarda la comunicazione dei dati all’autorità di pubblica sicurezza e non comporta la necessità di conservarli presso la struttura per quella finalità.
Sono concetti molto diversi.
Possiamo pensare al documento come allo strumento attraverso il quale verifichiamo e acquisiamo correttamente le informazioni.
Ci servono, per esempio:
- nome e cognome;
- data e luogo di nascita;
- cittadinanza;
- tipo di documento;
- numero del documento;
- luogo di rilascio;
- informazioni richieste per la comunicazione prevista dalla normativa.
Ma questo non significa che dobbiamo conservare anche l’immagine completa del documento.
E se utilizzo uno scanner alla reception?
Qui nasce probabilmente il caso più frequente nelle strutture organizzate. Molti sistemi consentono di inserire il documento in uno scanner o in un lettore e compilare automaticamente i dati dell’ospite. È una funzione molto utile. Riduce i tempi al check-in e soprattutto limita gli errori di digitazione.
Il problema non è quindi necessariamente l’acquisizione temporanea dell’immagine necessaria per leggere i dati.
Il problema è cosa succede dopo.
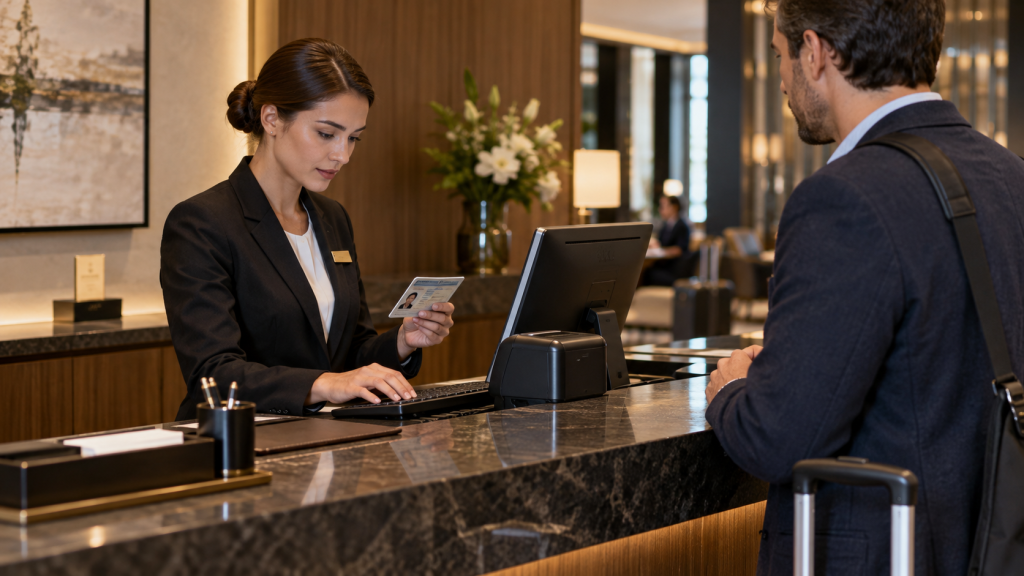
Il Garante ammette espressamente che l’acquisizione possa essere strumentale all’inserimento dei dati nel sistema Alloggiati Web, ma chiarisce che, ottenuta la ricevuta di avvenuta comunicazione, deve seguire la cancellazione digitale o la distruzione materiale della copia eventualmente acquisita.
In pratica:
scansionare per leggere → possibile nel corretto processo;
archiviare la scansione perché “potrebbe sempre servire” → no, non è giustificato dall’obbligo Alloggiati Web.
Questa differenza dovrebbe essere verificata anche nella configurazione dei dispositivi e dei software utilizzati dalla struttura.
Il gestionale conserva i dati o anche la fotografia?
È una domanda che ogni struttura dovrebbe fare al proprio fornitore software. Non basta sapere che il PMS “legge i documenti”. Bisogna sapere cosa memorizza realmente.
Un sistema può:
- leggere il documento;
- estrarre automaticamente i dati;
- compilare l’anagrafica;
- preparare la comunicazione ad Alloggiati Web;
- eliminare successivamente l’immagine acquisita.
Oppure può fare tutte queste cose e contemporaneamente archiviare anche la fotografia integrale del documento. Dal punto di vista operativo sembrano due soluzioni identiche; dal punto di vista della protezione dei dati sono molto diverse. La struttura dovrebbe quindi conoscere almeno:
- se viene generata una copia digitale;
- dove viene temporaneamente memorizzata;
- per quanto tempo rimane disponibile;
- quando viene eliminata;
- se esistono backup che ne mantengono una copia;
- quali soggetti possono accedervi.
Il Garante richiama espressamente anche l’articolo 28 GDPR: il rapporto con i fornitori dei servizi di gestione alberghiera e con i sistemi utilizzati per acquisire i dati dei documenti deve essere correttamente regolato e devono essere definite procedure adeguate anche in caso di violazione dei dati.
Foto del documento con il cellulare? Il Garante dice di evitarlo
Questo è particolarmente importante per B&B, appartamenti e piccole strutture. Può sembrare praticissimo: “Mandami una foto del documento su WhatsApp.”
Oppure:
“Fammi una foto della carta d’identità così inserisco i dati dopo.”
È esattamente una delle pratiche richiamate dal Garante.
Nella nota del 29 aprile 2026 l’Autorità invita le strutture a raccogliere i dati dei documenti senza effettuare fotografie con dispositivi mobili e senza ricorrere a servizi di messaggistica istantanea come WhatsApp, o comunque evitando modalità che non offrano caratteristiche adeguate rispetto alla normativa sulla protezione dei dati.
Il problema è facile da capire. Una fotografia fatta con uno smartphone può finire:
- nella galleria del telefono;
- nel backup cloud personale;
- nella cronologia dell’applicazione;
- su altri dispositivi sincronizzati;
- nelle copie di sicurezza della messaggistica.
A quel punto controllare realmente dove si trovi il documento e quando venga cancellato diventa molto più difficile.
E nel check-in online?
Il principio non cambia. Un processo digitale può rendere il check-in molto più efficiente, ma deve essere progettato distinguendo tra:
acquisizione dei dati necessari e conservazione dell’immagine del documento.
Se il sistema chiede all’ospite di caricare il documento per estrarne automaticamente i dati, la struttura dovrebbe sapere che cosa succede al file dopo l’elaborazione. Il Garante richiede anche che, quando vengono utilizzati dispositivi capaci di acquisire e conservare copie digitali dei documenti, l’ospite sia informato chiaramente che la struttura non procederà all’archiviazione delle immagini.
Questo articolo non affronta invece le diverse modalità con cui può essere effettuata l’identificazione dell’ospite a distanza: è un tema distinto dalla conservazione della copia del documento.
Dopo l’invio ad Alloggiati Web, cosa deve essere cancellato?
Il chiarimento del Garante è molto pratico. Una volta generata dal sistema la ricevuta dell’avvenuta comunicazione:
i dati digitali e le eventuali copie digitali detenute per quella comunicazione devono essere cancellati;
le eventuali copie cartacee create per quella finalità devono essere distrutte.
Il principio riflette anche due regole fondamentali del GDPR:
minimizzazione dei dati — conservare soltanto ciò che è necessario;
limitazione della conservazione — non mantenere i dati più a lungo di quanto richiesto dalla finalità per cui sono stati raccolti.
Una frase come “li teniamo perché potrebbero servirci” non costituisce, da sola, una finalità sufficiente.
Attenzione: i dati dell’anagrafica e la copia del documento non sono la stessa cosa
Questo punto è importante per evitare l’equivoco opposto. Dire che la copia del documento deve essere eliminata dopo l’adempimento di pubblica sicurezza non significa necessariamente che ogni dato dell’ospite debba sparire dal gestionale nello stesso momento.
Una struttura può avere altre finalità legittime per trattare determinati dati:
- gestione della prenotazione;
- contratto di soggiorno;
- fatturazione;
- obblighi fiscali e contabili;
- gestione di pagamenti;
- eventuali ulteriori obblighi di legge.
Ma deve essere fatta una distinzione precisa.
Conservare i dati necessari per una determinata finalità non equivale automaticamente ad avere il diritto di conservare anche la fotografia completa del documento.
Ogni trattamento ulteriore deve avere una propria finalità, una propria base giuridica e rispettare i principi del GDPR. L’obbligo Alloggiati Web, da solo, non giustifica la conservazione successiva della copia.
Quello che invece va conservato: la ricevuta
Qui arriviamo a una delle confusioni più frequenti. Se non devo conservare la copia del documento, cosa devo conservare per dimostrare di aver effettuato la comunicazione?
La ricevuta generata da Alloggiati Web.
Le FAQ ufficiali della Polizia di Stato precisano che le ricevute devono essere conservate per cinque anni in formato digitale. E c’è un altro dettaglio operativo importante. Le ricevute rimangono disponibili sul portale per il download soltanto per 30 giorni dall’emissione. Questo significa che una struttura dovrebbe avere una procedura precisa:
invio → verifica della ricevuta → download → archiviazione della ricevuta → eliminazione dell’eventuale copia del documento.
Aspettare sei mesi per recuperare tutte le ricevute dal portale non è una strategia possibile: potrebbero non essere più disponibili.
Conservare più dati non significa essere più prudenti
Nella gestione quotidiana può sembrare intuitivo pensare: “meglio avere una copia in più che una in meno”. Quando si parla di documenti di identità vale spesso l’opposto. Una carta d’identità o un passaporto contengono una concentrazione di informazioni particolarmente interessante per chi vuole commettere frodi o furti d’identità.
Più copie vengono conservate:
- più sistemi devono essere protetti;
- più persone possono potenzialmente accedervi;
- più backup possono contenerle;
- maggiori sono le conseguenze di un eventuale incidente.
Il Garante spiega che il chiarimento del 2026 nasce anche da un aumento delle segnalazioni relative alla conservazione dei documenti e da episodi di data breach che hanno comportato l’esfiltrazione di grandi quantità di copie di documenti degli ospiti. Quindi cancellare ciò che non serve non è soltanto una formalità GDPR. È anche una misura di sicurezza.
Cosa succede se vengono rubate copie dei documenti?
Una violazione che coinvolga immagini di carte d’identità o passaporti può essere particolarmente delicata. Il GDPR prevede che, quando si verifica una violazione dei dati personali che possa presentare un rischio per i diritti e le libertà delle persone, il titolare del trattamento debba notificare il data breach all’autorità di controllo senza ingiustificato ritardo e, ove possibile, entro 72 ore dal momento in cui ne viene a conoscenza. Nei casi di rischio elevato può essere necessaria anche la comunicazione agli interessati.
Il Garante richiama espressamente questi obblighi proprio parlando delle copie dei documenti degli ospiti. È un altro motivo per cui la domanda “ci serve davvero conservarli?” è più importante di “abbiamo abbastanza spazio per archiviarli?”.
Anche il personale deve sapere cosa fare
Una procedura corretta tecnicamente può fallire molto facilmente se il personale non la conosce. Il Garante chiede espressamente che gli addetti alla raccolta e al trattamento dei dati ricevano istruzioni precise sul divieto di effettuare o trattenere copie cartacee o digitali dopo l’effettuazione delle comunicazioni previste dalla legge.
Questo significa che la procedura dovrebbe essere chiara a tutti: reception, personale amministrativo, collaboratori ed eventuali operatori esterni che gestiscono il check-in. Non dovrebbe dipendere dalla memoria del singolo operatore.
Cosa dovrebbe fare un PMS?
Un PMS per hotel dovrebbe aiutare la struttura a rispettare la distinzione tra dato necessario e documento originale.
Idealmente, il processo dovrebbe permettere di:
- acquisire rapidamente i dati del documento;
- ridurre gli errori di trascrizione;
- preparare la comunicazione ad Alloggiati Web;
- conoscere l’esito dell’invio;
- conservare la ricevuta;
- evitare che la fotografia completa del documento rimanga archiviata senza necessità;
- controllare ruoli e permessi di accesso ai dati;
- mantenere tracciabile il processo.
L’automazione non dovrebbe trasformare una pratica temporanea in una conservazione permanente soltanto perché tecnicamente è facile farlo.
Una procedura pratica per la struttura
- identificare l’ospite attraverso un documento idoneo;
- acquisire soltanto i dati necessari alla gestione e agli obblighi previsti;
- effettuare la comunicazione ad Alloggiati Web;
- verificare che il sistema abbia generato la ricevuta;
- scaricare la ricevuta, ricordando che resta disponibile online solo per 30 giorni;
- conservarla in formato digitale per cinque anni;
- eliminare l’eventuale scansione o copia digitale del documento utilizzata per l’adempimento;
- distruggere eventuali copie cartacee non più necessarie;
- verificare che software, scanner e servizi esterni non ne mantengano copie ulteriori;
- dare istruzioni chiare al personale.
È una procedura più semplice di quanto possa sembrare. Il problema nasce soprattutto quando le diverse fasi non sono state definite.
Il principio da ricordare
Il documento dell’ospite deve essere controllato.
I dati necessari devono essere trasmessi.
La ricevuta della comunicazione deve essere conservata.
La copia del documento, invece, non deve trasformarsi automaticamente in un archivio della struttura.
Sono quattro operazioni differenti.
Ed è proprio distinguendole che si riesce a rispettare contemporaneamente gli obblighi di pubblica sicurezza, la privacy dell’ospite e le esigenze operative della struttura.
Fonti ufficiali
Situazione verificata al 14 ottobre 2026.
- Garante per la protezione dei dati personali — Nota di chiarimento in materia di trattamento dei documenti di identità degli ospiti di esercizi alberghieri o di altre strutture ricettive, 29 aprile 2026.
- Polizia di Stato — Portale Alloggiati Web, FAQ ufficiali, consultate il 14 ottobre 2026.
- Regolamento (UE) 2016/679 — GDPR, in particolare artt. 5, 6, 28, 32, 33 e 34.
- Art. 109 del R.D. 18 giugno 1931, n. 773 — TULPS, richiamato dal Garante e dalla Polizia di Stato per gli obblighi di identificazione e comunicazione degli alloggiati.
- Decreto del Ministero dell’Interno 7 gennaio 2013, come modificato dal Decreto del Ministero dell’Interno 16 settembre 2021, relativo alle modalità di comunicazione degli ospiti all’autorità di pubblica sicurezza.
Nota temporale: norme, indicazioni operative e modalità dei servizi telematici possono cambiare. La struttura deve verificare le fonti ufficiali vigenti al momento dell’applicazione.
Disclaimer: questo articolo ha finalità esclusivamente informative e non costituisce consulenza legale, privacy o professionale. Le informazioni riportate sono quelle verificate alla data di aggiornamento indicata. In presenza di trattamenti ulteriori dei documenti o di situazioni particolari, la struttura deve valutare la propria specifica base giuridica e, quando necessario, rivolgersi a un professionista qualificato.